
Sieć w hali produkcyjnej — typowe pułapki
Poznaj typowe pułapki sieci w halach produkcyjnych: interferencje, odpowiednie AP industrial i znaczenie VLAN dla OT. Unikaj problemów z naszą pomocą.
CEO / Starszy Administrator
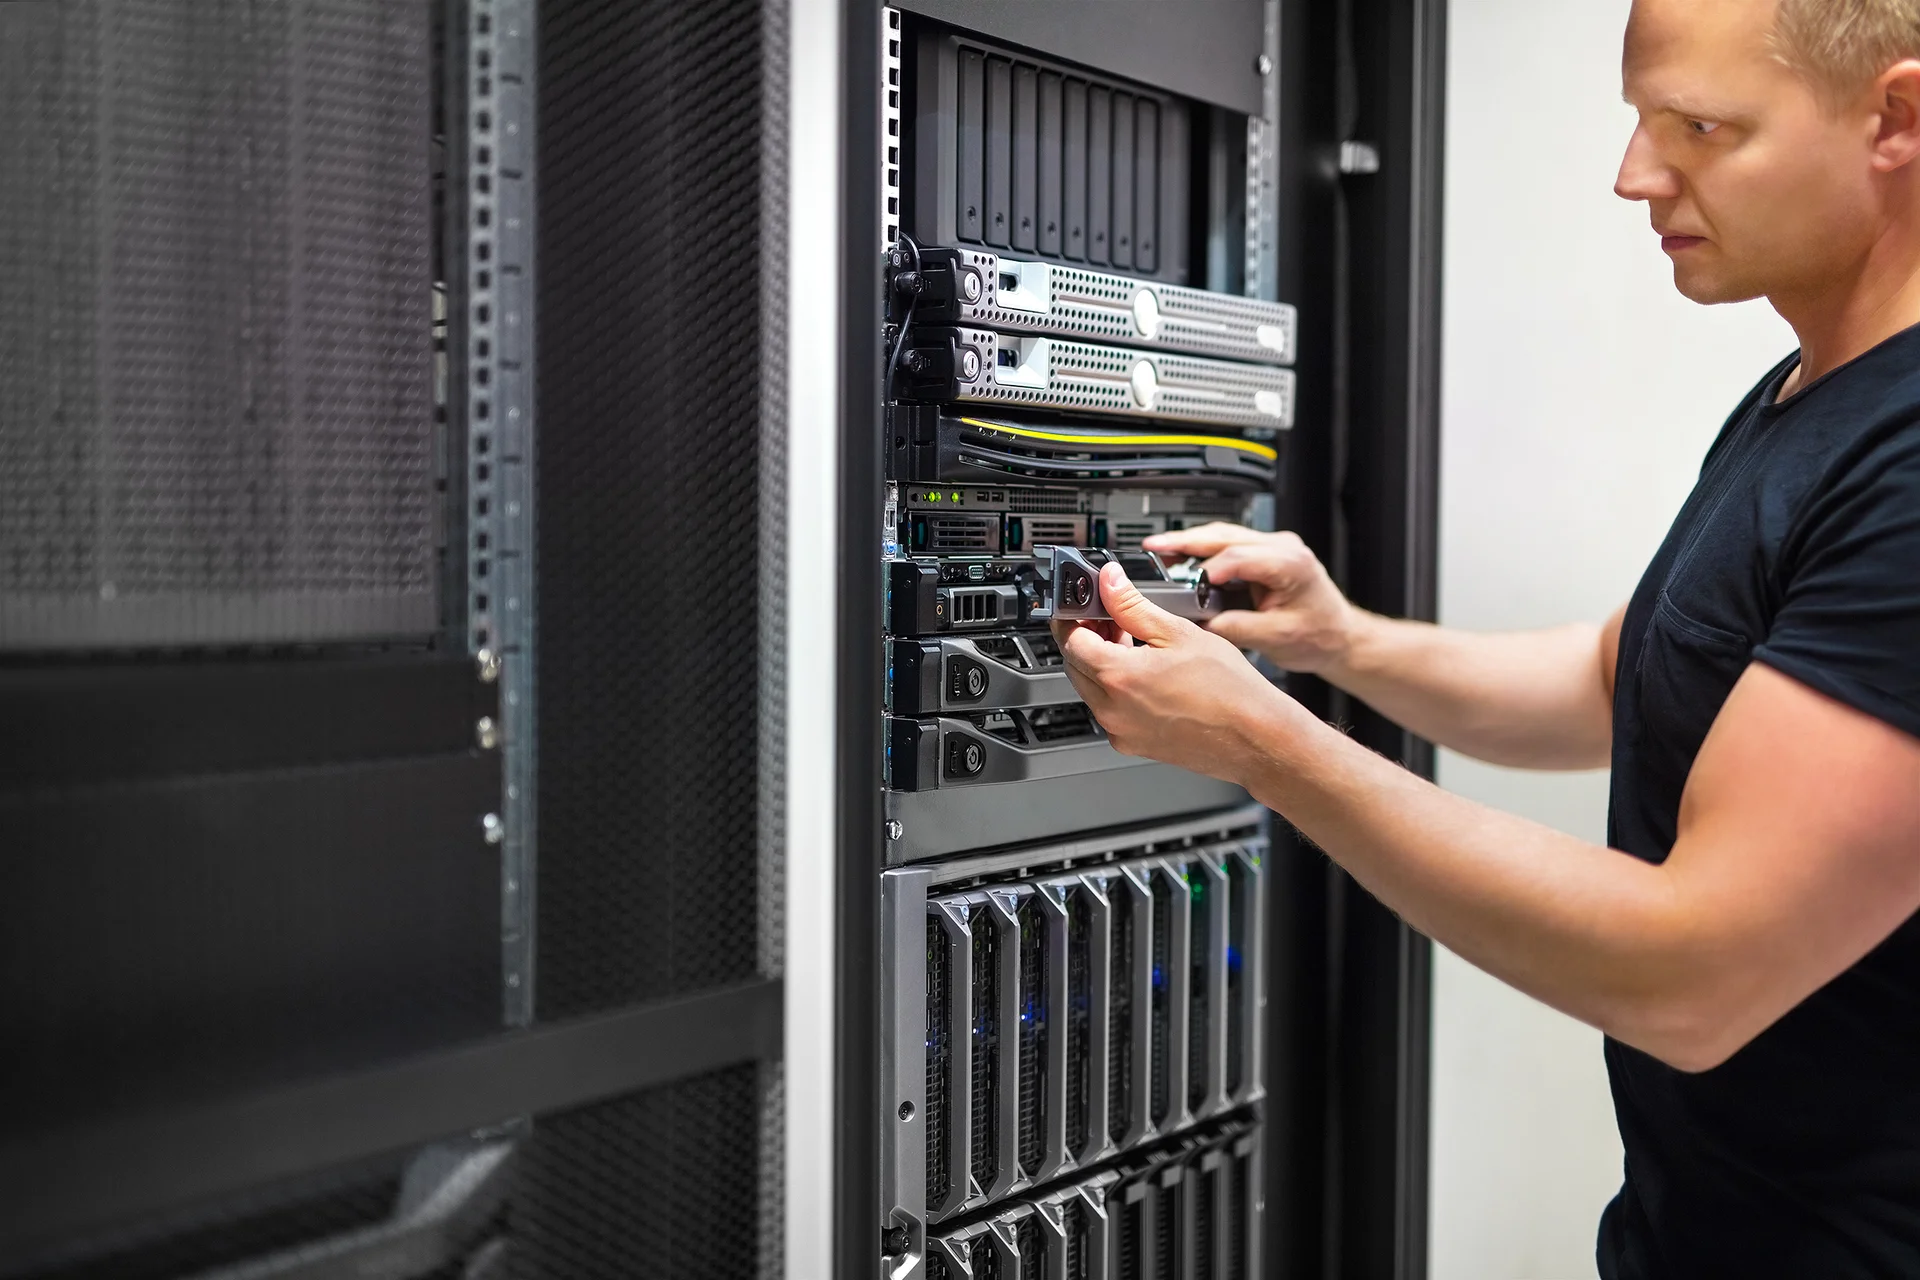
Interferencje w środowisku przemysłowym
Interferencje w środowisku przemysłowym to codzienność, z którą trzeba się zmierzyć. Maszyny i urządzenia generujące zakłócenia elektromagnetyczne mogą wpływać na jakość sygnału sieciowego, co z kolei prowadzi do utraty połączeń. W przypadku sieci bezprzewodowych, problem ten jest szczególnie istotny, ponieważ zasięg i jakość sygnału mogą być łatwo zredukowane przez obecność dużych metalowych konstrukcji i urządzeń.
Główne źródła interferencji to:
- Urządzenia elektryczne: Silniki, spawarki, piece indukcyjne. Przykładowo, duże silniki elektryczne, takie jak te w suwnicach, mogą generować silne pola elektromagnetyczne, które wpływają na sygnał Wi-Fi.
- Struktury metalowe: Ściany, maszyny, regały. Metalowe bariery mogą odbijać i pochłaniać sygnały radiowe, co prowadzi do martwych stref.
- Inne sieci bezprzewodowe: AP sąsiadujących firm lub w ramach tego samego zakładu. Przypadki nakładania się kanałów mogą prowadzić do wzajemnych zakłóceń.
Aby zminimalizować skutki interferencji:
- Analizuj środowisko pod kątem zakłóceń przed instalacją sieci: Użyj analizatorów spektrum, aby zidentyfikować źródła zakłóceń przed wdrożeniem sieci.
- Wybieraj częstotliwości mniej narażone na zakłócenia: Częstotliwości 5 GHz oferują więcej kanałów i są mniej narażone na zakłócenia niż 2,4 GHz.
- Stosuj osłony i filtry elektromagnetyczne w newralgicznych miejscach: Ekranowanie kabli i urządzeń może znacznie zmniejszyć zakłócenia.
Przykład
W jednym z zakładów produkcyjnych zauważono, że w godzinach szczytu maszyny CNC traciły połączenie z systemem zarządzania produkcją. Po analizie okazało się, że źródłem problemu były zakłócenia generowane przez dużą spawarkę umieszczoną w pobliżu. Rozwiązaniem było zainstalowanie ekranów elektromagnetycznych oraz przeniesienie Access Pointów z dala od źródła zakłóceń.
Dobór odpowiednich Access Pointów industrial
Access Pointy (AP) industrial przeznaczone do środowisk przemysłowych różnią się od standardowych urządzeń biurowych. Są one projektowane z myślą o wyższej odporności na trudne warunki, w tym temperatury, wilgotność i zakłócenia elektromagnetyczne. Dobór odpowiednich AP ma kluczowe znaczenie dla stabilnej pracy sieci.
Przy doborze AP industrial, zwróć uwagę na:
- Odporność na warunki środowiskowe: Wysoka klasa IP (np. IP67) oznacza, że urządzenie jest zabezpieczone przed pyłem i wodą.
- Obsługiwane standardy: Wi-Fi 6 dla lepszej przepustowości i efektywności. Wi-Fi 6 oferuje technologię OFDMA, która zwiększa wydajność w środowiskach o dużej liczbie urządzeń.
- Możliwość zdalnego zarządzania: Rozwiązania umożliwiające monitorowanie stanu urządzeń bez konieczności fizycznej obecności.
Lista kontrolna doboru AP
- Czy AP ma odpowiednią klasę IP do środowiska?
- Czy obsługuje najnowsze standardy Wi-Fi, takie jak Wi-Fi 6?
- Czy ma funkcje zdalnego zarządzania, które pozwolą na szybkie reagowanie na problemy?
Przykład
W zakładzie produkującym części samochodowe, użyto AP przemysłowych z klasą IP67, aby zapewnić stabilne połączenie nawet w miejscach narażonych na kurz i wilgoć. Dzięki funkcji zdalnego zarządzania, zespół IT mógł monitorować i optymalizować sieć bez konieczności fizycznej obecności na miejscu, co znacznie skróciło czas reakcji na ewentualne problemy.
Znaczenie VLAN dla segmentacji sieci OT
Segmentacja sieci OT (Operational Technology) jest kluczowa dla bezpieczeństwa i wydajności. VLAN-y pozwalają na logiczne podzielenie sieci na mniejsze, niezależne segmenty, co ułatwia zarządzanie i zwiększa bezpieczeństwo.
Korzyści z implementacji VLAN:
- Izolacja ruchu sieciowego: Uniknięcie kolizji i zmniejszenie ryzyka zatorów. Dzięki VLAN-om można rozdzielić ruch produkcyjny od biurowego, co zwiększa wydajność.
- Zwiększenie bezpieczeństwa: Ograniczenie dostępu do krytycznych systemów. W przypadku ataku, segmentacja pozwala na ograniczenie jego skutków do określonego segmentu.
- Optymalizacja zarządzania: Ułatwienie monitorowania i rozwiązywania problemów dzięki jasnemu podziałowi ról i funkcji.
Podczas implementacji VLAN
- Określ krytyczne obszary do izolacji: Przeanalizuj, które segmenty sieci wymagają dodatkowej ochrony.
- Skonfiguruj polityki dostępu dla każdego VLAN: Ustal, kto ma dostęp do jakiego segmentu i jakie działania mogą podejmować.
- Regularnie monitoruj ruch i dostosowuj konfiguracje: Używaj narzędzi do analizy ruchu, aby identyfikować i reagować na anomalie.
Przykład
W fabryce chemicznej, VLAN-y zostały wykorzystane do oddzielenia systemów kontrolujących produkcję od sieci administracyjnej. Dzięki temu, nawet w przypadku naruszenia bezpieczeństwa w sieci administracyjnej, systemy produkcyjne pozostają bezpieczne.
Wyzwalacze problemów z przepustowością
Problemy z przepustowością sieci mogą prowadzić do przerw w produkcji i opóźnień. Zrozumienie wyzwalaczy tych problemów pomoże w ich szybkim rozwiązaniu. Często przyczyną są nieodpowiednio skonfigurowane urządzenia sieciowe, brakujące aktualizacje oprogramowania, czy też przeciążenie sieci przez nieautoryzowane urządzenia.
Typowe wyzwalacze problemów
- Przestarzałe urządzenia sieciowe: Nie wspierają nowe standardy, co ogranicza przepustowość i wydajność.
- Nieautoryzowany sprzęt: Podłączony do sieci bez kontroli, może zwiększać obciążenie i powodować zatory.
- Brak monitoringu: Nie wykrywamy problemów na czas, co prowadzi do długotrwałych przestojów.
Aby zapobiec problemom z przepustowością
- Regularnie aktualizuj sprzęt i oprogramowanie: Upewnij się, że wszystkie urządzenia są zgodne z najnowszymi standardami.
- Utrzymuj listę autoryzowanych urządzeń: Monitoruj, które urządzenia są podłączone do sieci i eliminuj nieautoryzowane połączenia.
- Wdroż monitoring sieci z alertami o anomaliach: Używaj narzędzi do automatycznego wykrywania i reagowania na problemy z przepustowością.
Przykład
W przypadku jednego z klientów, problem z przepustowością został wykryty dzięki systemowi monitorowania, który zidentyfikował nieautoryzowane urządzenie przesyłające duże ilości danych. Szybka reakcja pozwoliła na usunięcie urządzenia i przywrócenie pełnej wydajności sieci.
Zarządzanie siecią w hali produkcyjnej
Skuteczne zarządzanie siecią w hali produkcyjnej wymaga stałego monitoringu i szybkiego reagowania na awarie. Systemy zarządzania pozwalają na zdalne kontrolowanie i optymalizację sieci w czasie rzeczywistym.
Zarządzanie siecią obejmuje:
- Monitoring w czasie rzeczywistym: Automatyczne alerty o problemach pomagają szybko identyfikować i naprawiać awarie.
- Zdalne zarządzanie: Możliwość konfiguracji urządzeń bez fizycznej obecności pozwala na szybsze wprowadzanie zmian i aktualizacji.
- Regularne audyty: Przeglądy sprzętu i konfiguracji zapewniają, że sieć działa optymalnie i jest zgodna z najnowszymi standardami bezpieczeństwa.
Przykładowa tabela narzędzi do zarządzania
| Funkcja | Narzędzie | Opis |
|---|---|---|
| Monitoring | Nagios, Zabbix | Śledzenie stanu sieci |
| Zdalne zarządzanie | Cisco Meraki, Ubiquiti | Konfiguracja i zarządzanie |
| Audyt i analiza | SolarWinds, PRTG | Analiza wydajności i bezpieczeństwa |
Przykład
W zakładzie produkcji spożywczej, wdrożenie narzędzi do zdalnego zarządzania pozwoliło na zmniejszenie czasu reakcji na problemy z siecią z godzin do minut. Dzięki temu produkcja mogła przebiegać bez zakłóceń, a ewentualne awarie były szybko eliminowane.
Bezpieczeństwo sieci w środowisku przemysłowym
Bezpieczeństwo sieci w środowisku przemysłowym to absolutna konieczność. Ataki na infrastrukturę OT mogą prowadzić do poważnych zakłóceń produkcji. Zastosowanie odpowiednich mechanizmów ochronnych jest kluczowe.
Elementy wzmacniające bezpieczeństwo
- Firewall i systemy IDS/IPS: Ochrona przed nieautoryzowanym dostępem, atakami typu DDoS i innymi zagrożeniami.
- Szyfrowanie danych: Zabezpieczenie komunikacji wrażliwych danych, co jest szczególnie istotne w przypadku zdalnego zarządzania.
- Polityki dostępu: Kontrola kto i kiedy ma dostęp do sieci. Implementacja zasad minimalizacji uprawnień użytkowników zmniejsza ryzyko nieautoryzowanego dostępu.
Przykład
W jednej z fabryk motoryzacyjnych, wdrożenie zaawansowanych systemów IDS/IPS pozwoliło na wykrycie i zablokowanie próby ataku ransomware, zanim zdążył on wpłynąć na systemy produkcyjne.
Regularnie przeglądaj polityki bezpieczeństwa i dostosowuj je do zmieniających się zagrożeń. Implementacja powyższych rozwiązań pomoże zabezpieczyć infrastrukturę przed atakami z sieci.
Jeśli napotkasz problemy z siecią w swoim zakładzie, nie zwlekaj z działaniem. Skontaktuj się z nami, aby dowiedzieć się więcej o sieci komputerowej w firmie lub umów się na bezpłatną konsultację. Możesz także skorzystać z naszego kalkulatora kosztów obsługi IT, aby oszacować inwestycje w rozwój infrastruktury. Nasz zespół ekspertów pomoże Ci zoptymalizować sieć, zwiększyć jej bezpieczeństwo i zapewnić nieprzerwane działanie Twojej produkcji.